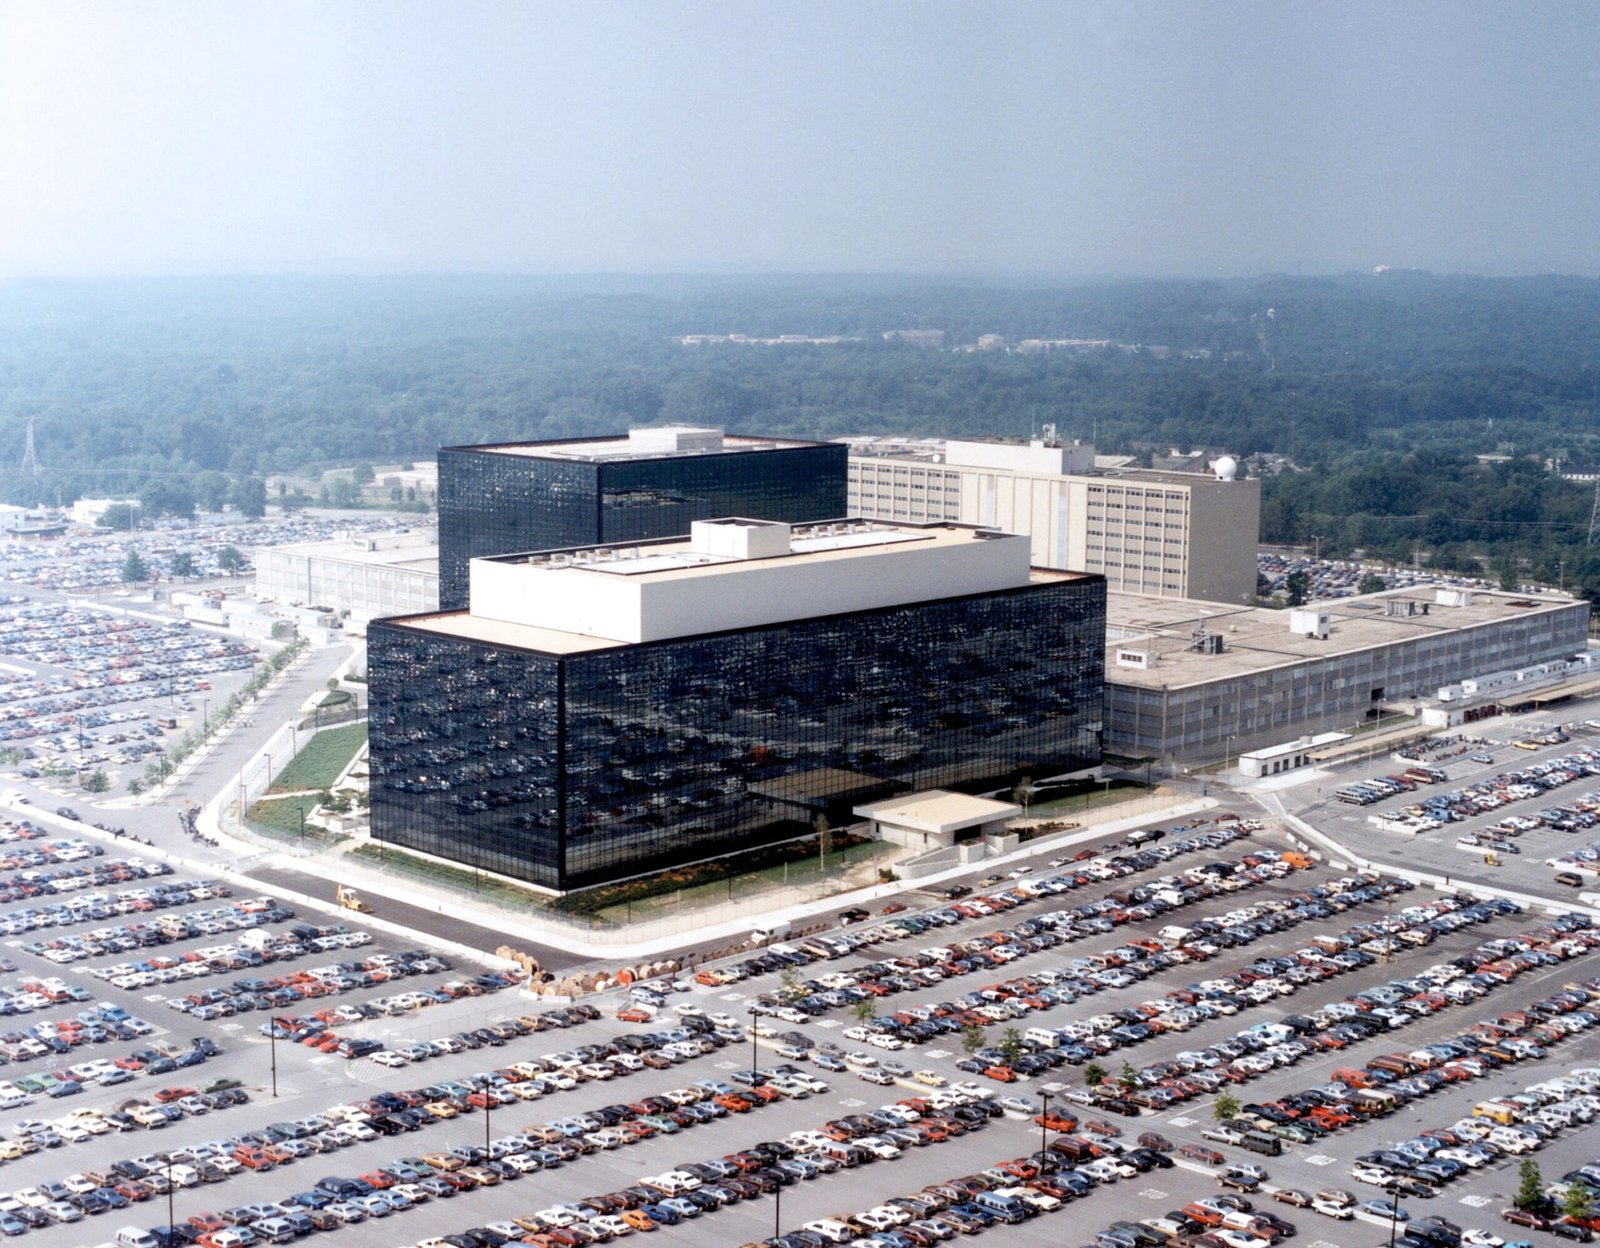
NSA Net, la red ultrasecreta que la Agencia de Seguridad Nacional de Estados Unidos (NSA) usa para sus comunicaciones internas, se cayó este martes 17 de noviembre. Seis personas con conocimiento directo del caso se lo confirmaron a CNN, que dio la exclusiva. La falla fue tan seria que la agencia tuvo que escalonar la llegada de su personal a la oficina.
Hasta ahora, nadie ha encontrado pruebas de un ciberataque. Pero el momento no ayuda: en apenas seis días, Estados Unidos acumula una serie de caídas tecnológicas que ya tiene a internet haciéndose la misma pregunta. ¿Es casualidad o es un patrón?
¿Qué es NSA Net y por qué importa su caída?
NSA Net es, básicamente, la intranet más protegida del gobierno estadounidense. Por ahí, analistas y personal de inteligencia intercambian información clasificada sin salir del perímetro de la agencia. Es la columna vertebral del trabajo diario de una organización que, según estimaciones, emplea a entre 30,000 y 40,000 personas.
Y no hablamos de una agencia cualquiera. La NSA entrega inteligencia de señales a quienes toman decisiones políticas y a las fuerzas armadas, y además tiene una misión de ciberseguridad. Traducido: es la institución que debería proteger al país de este tipo de fallas. El golpe a su imagen, por lo tanto, es real.
La versión oficial: un parche de software
Horas después de la primera exclusiva, una fuente le dijo a The Wall Street Journal que la NSA solo estaba actualizando su software para aplicar un parche al sistema. Según esa versión, NSA Net estaría fuera de línea de forma temporal y no hay rastro de intrusión.
Sin embargo, The New York Times cuenta otra parte de la historia. Funcionarios de la agencia clasificaron el incidente como evento “código amarillo”, el segundo nivel más alto en una escala de tres alertas de emergencia. Un simple mantenimiento programado difícilmente activaría ese protocolo, y esa contradicción alimenta las dudas.
Al cierre de esta nota, la NSA no había respondido las solicitudes de comentario de CNN, Reuters ni Scripps News. Tampoco se sabe cuántos empleados resultaron afectados ni cuándo volverá todo a la normalidad. (Agencias de Información)
¿Y el presidente?
La caída ocurrió mientras Donald Trump está de gira por Asia: se encuentra en Filipinas y mañana viaja a China para sostener conversaciones. Un funcionario en activo y un exfuncionario aseguraron que la falla no afecta la capacidad de la NSA para hacerle llegar inteligencia urgente. Según ellos, el gobierno cuenta con múltiples redundancias y redes de respaldo.
Una semana de apagones en cadena
El contexto explica por qué el tema se volvió trending en cuestión de minutos. Esta es la cronología de la última semana:
- 12 de noviembre: una caída de Microsoft 365 dejó sin Outlook, Teams y Copilot a usuarios de todo el mundo durante casi 24 horas. Microsoft la atribuyó a un defecto de software, más tráfico y menos capacidad de servidores.
- 13 de noviembre: la FAA detuvo todos los despegues del país por más de cuatro horas tras una falla de comunicaciones en sus centros de control aéreo. Ese mismo día, Workday también sufrió una interrupción.
- 16 de noviembre: clientes de JPMorgan Chase, Bank of America, Wells Fargo y U.S. Bank reportaron problemas para entrar a sus cuentas o completar transacciones. United Airlines también tuvo una falla en todo su sistema.
- 17 de noviembre: cae NSA Net.
En el caso de la FAA, el FBI investiga si una actualización de software provocó la falla. El secretario de Transporte, Sean Duffy, culpó a equipos obsoletos.
¿Coincidencia o patrón?
En redes, la teoría de la conspiración ya está en modo viral. El periodista tecnológico Alex Kantrowitz lo resumió con ironía en X: últimamente hay muchas “actualizaciones de software”. Algunos analistas financieros incluso se preguntan quién filtró la caída de NSA Net y con qué intención.
Mike Nelson, investigador del National Security Institute, le dijo a NewsNation que no se puede descartar un ataque. Su argumento: una falla aislada puede ser un tropiezo técnico, pero varias en cadena merecen otra lectura. Según publicaciones que citan a funcionarios, el secretario de Seguridad Nacional, Markwayne Mullin, aseguró que el país no está bajo ciberataque.
Lo que sí está claro es que todas las versiones oficiales comparten un mismo villano: el software defectuoso o la infraestructura vieja. Si eso es cierto, el problema de fondo no es un hacker, sino la fragilidad de los sistemas críticos de los que depende una potencia mundial. Y esa conclusión, aunque menos cinematográfica, no es menos preocupante.